OpenFGA oddeľuje oprávnenia od agenta: kto smie čítať konkrétny firemný dokument
Vzťahový model oprávnení umožňuje kontrolovať prístup k dokumentu cez vlastníka, skupinu či nadradený objekt. Samostatné API na otázku o prístupe sa dá zaradiť pred sprístupnenie dát modelu.
Vyhľadanie dokumentu ešte nie je povolenie
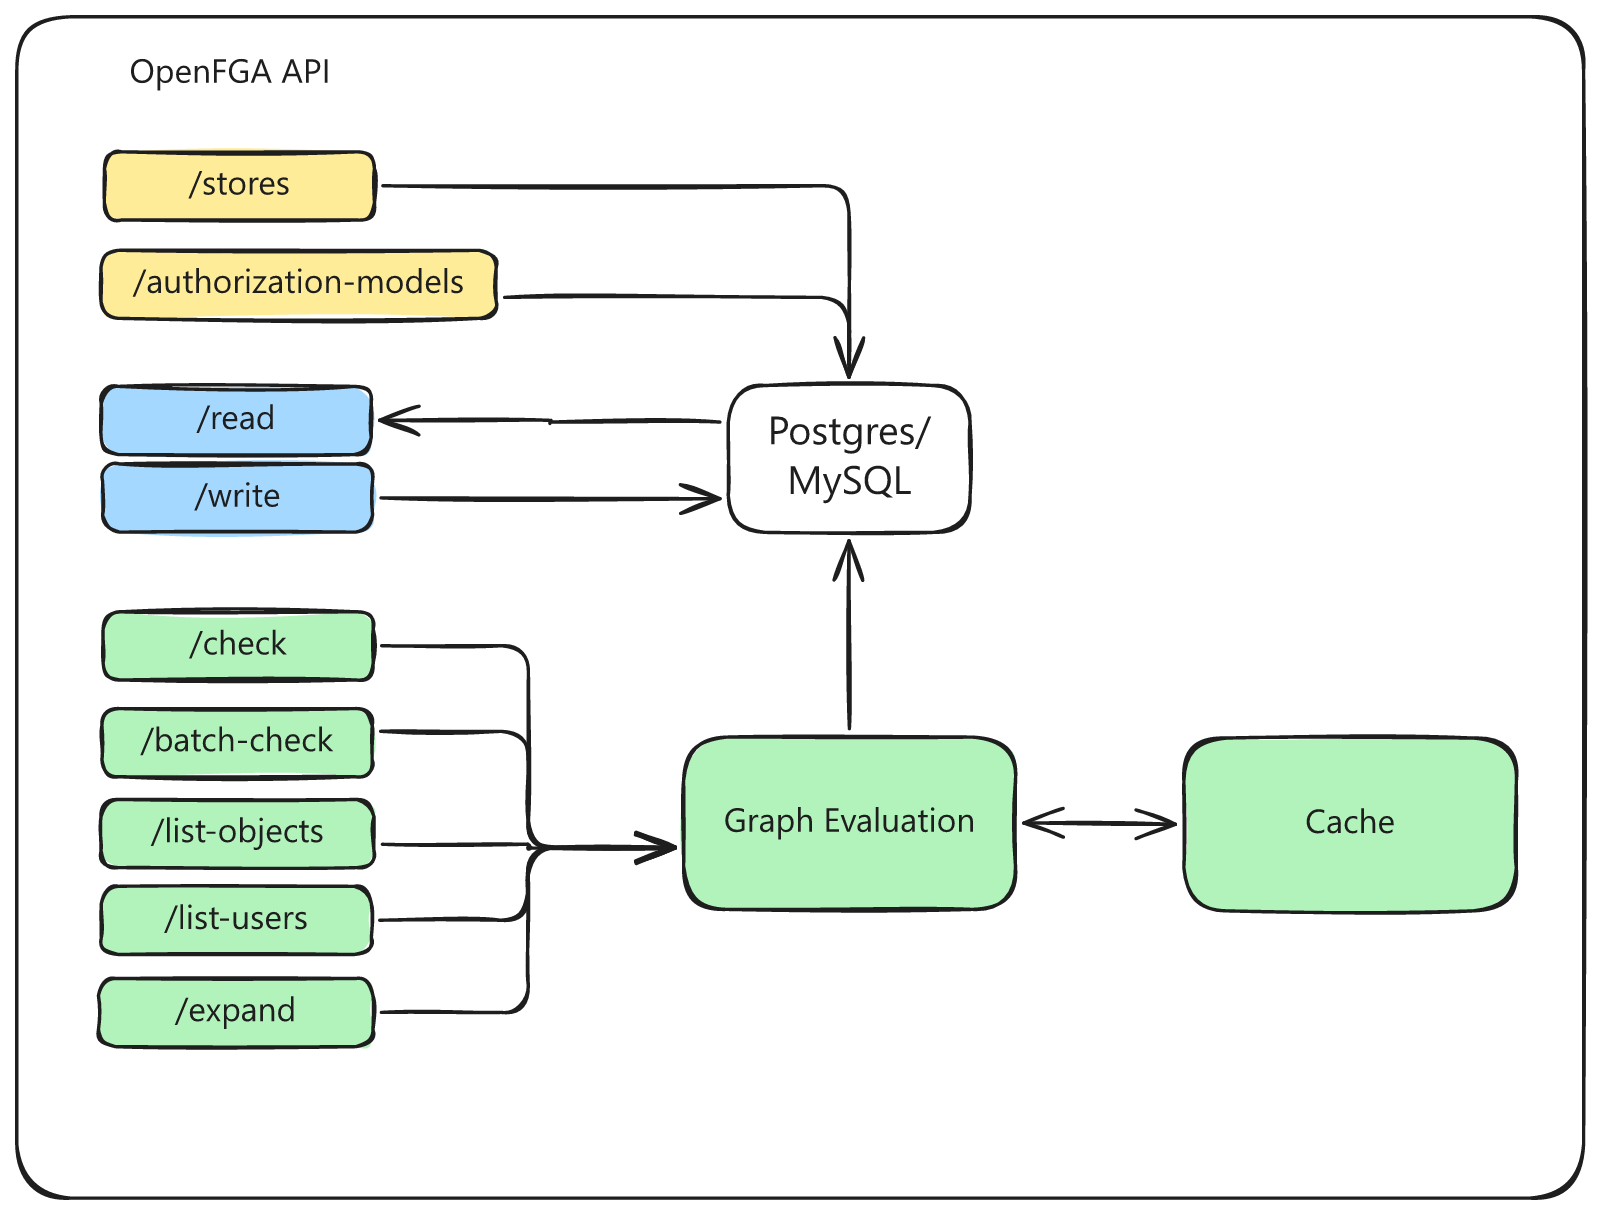
Firemný asistent môže nájsť tematicky správny dokument, ktorý daný používateľ nesmie otvoriť. Práve túto hranicu rieši samostatná autorizácia. OpenFGA opisuje prístup ako vzťahy medzi používateľmi a objektmi, nie ako pokyn v systémovom prompte. Jeho dokumentácia modelovania začína typmi objektov a pomenovanými vzťahmi, z ktorých sa odvodzuje oprávnenie.
Pre startup s interným vyhľadávaním to znamená možnosť vyjadriť, že dokument má vlastníka, určitého čitateľa alebo oprávnenie zdedené zo zložky. Redakčný príklad je obchodný tím, ktorý vidí vlastné zákazky, ale nie personálne dokumenty. Model AI nemusí tieto pravidlá sám vykladať: dostane až obsah, ktorý prešiel rozhodnutím autorizačnej vrstvy.
Model, vzťahy a kontrolný dotaz
OpenFGA rozlišuje autorizačný model od uložených vzťahových záznamov. Model určuje, ktoré vzťahy sú prípustné a ako sa odvodzujú; konkrétne záznamy pripájajú používateľa alebo skupinu ku konkrétnemu objektu. Dokumentácia následne ukazuje operácie na overenie alebo zisťovanie vzťahov.
Check odpovedá na otázku, či má používateľ daný vzťah k objektu. ListObjects umožňuje hľadať objekty, ku ktorým má požadovaný prístup. Výber operácie závisí od toho, či aplikácia už pozná kandidátny dokument alebo potrebuje vytvoriť zoznam dostupných dokumentov. To je odlišné od merania sémantickej podobnosti: autorizačný systém nevyberá najlepšiu odpoveď, ale rozhoduje, ktoré objekty vôbec prichádzajú do úvahy.
Kam patrí v malom AI tíme
Ako architektonický návrh odporúčame kontrolu zaradiť pred načítanie chráneného textu do kontextu modelu a pred vykonanie citlivého nástroja. Najprv však musí aplikácia spoľahlivo určiť používateľa a priradiť dokumenty k stabilným identifikátorom. Samotná existencia Check API nenaplní vzťahy a neopravia sa ňou nesprávne údaje o členstve v tíme.
Projekt je dostupný pod Apache 2.0. Znamená to možnosť prevádzkovať autorizačnú komponentu vo vlastnom riešení, nie automatickú záruku správnosti navrhnutého modelu. V úvodnom pilote by sme overili aj odobratie prístupu a rozdiel medzi priamym a odvodeným oprávnením. Článok vychádza z dvoch odlišných technických dokumentov a licencie načítaných 18. októbra 2026; nedokladá vlastný bezpečnostný audit ani nový release.
Repozitár https://github.com/openfga/openfga bol overený 18. októbra 2026 na commite fb8e7df86674. GitHub uvádzal vydanie v1.22.0 z 2026-10-06. Opisovaný mechanizmus nie je tvrdením, že vznikol až v tomto vydaní.
Technický kontext
Stav overenia: Spracované podľa zdroja; redakcia postup nereprodukovala.
Verzie: v1.22.0
Podmienky použitia: Vlastná aplikácia a konfigurácia komponentov podľa odkazovanej dokumentácie; konkrétny integračný bod vysvetľujú sekcie článku.
Obmedzenia: Rozbor zachytených technických podkladov. Bez vlastného nasadenia, benchmarku alebo merania úspory.
Zdroje
Súvisiace
Ďalšie články k téme
Langfuse spája stopy agenta s hodnotením. Vlastný hosting zahŕňa viac než jednu databázu
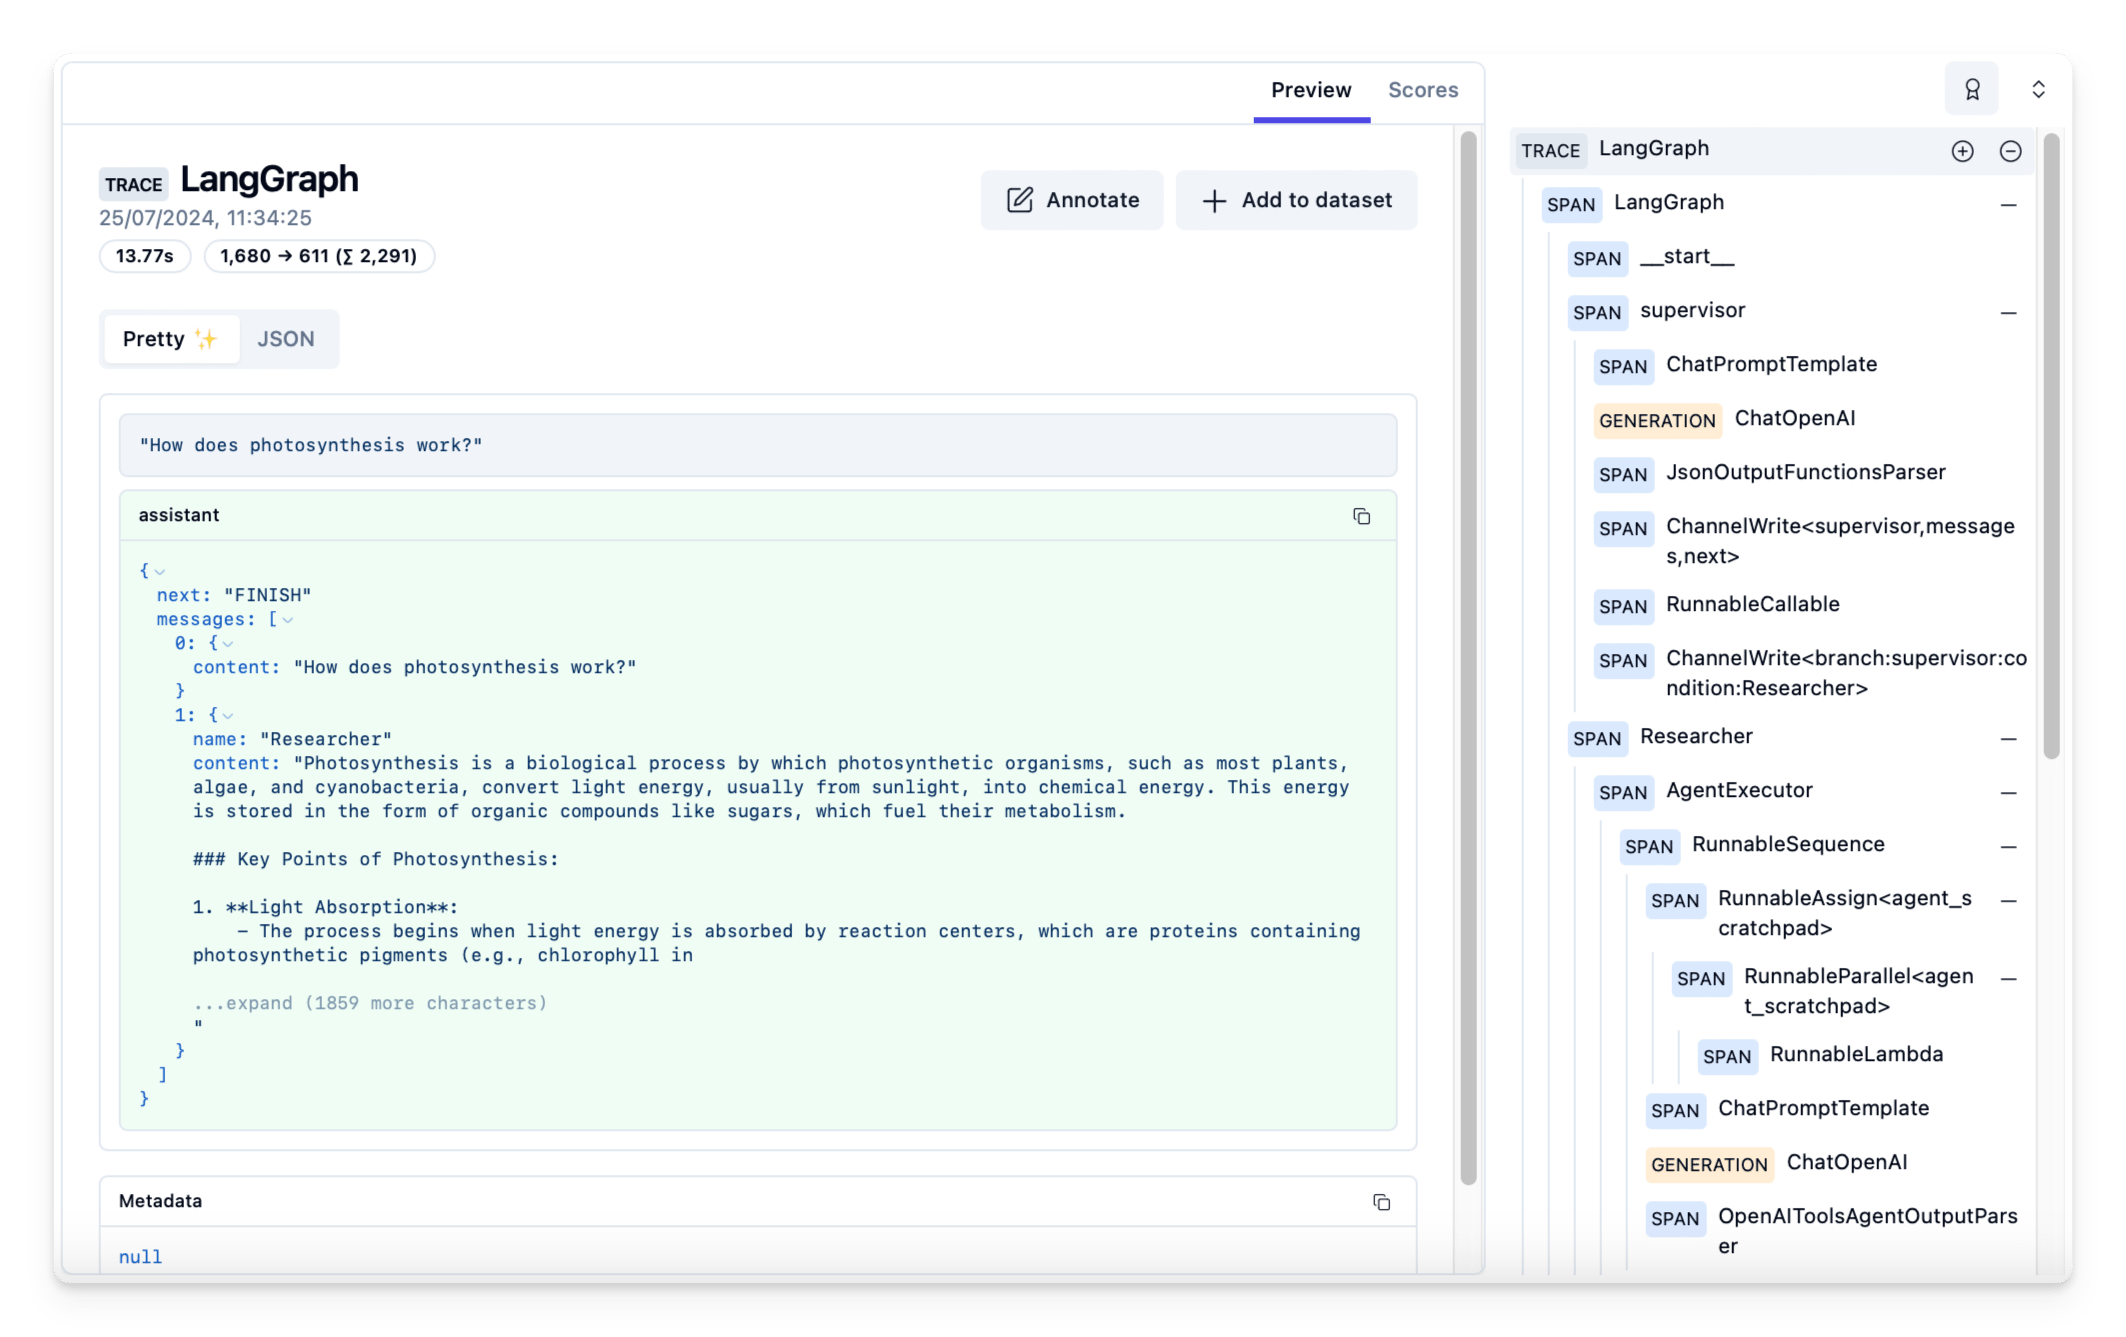
Zaznamenaná chyba sa dá zmeniť na príklad v datasete a použiť pri porovnaní ďalšej verzie. Pre malé tímy je dôležité rozlišovať sledovanie prevádzky, hodnotenie kvality a náklady na vlastnú infraštruktúru.
Google opísal runtime governance pre AI agentov v Gemini Enterprise Agent Platform
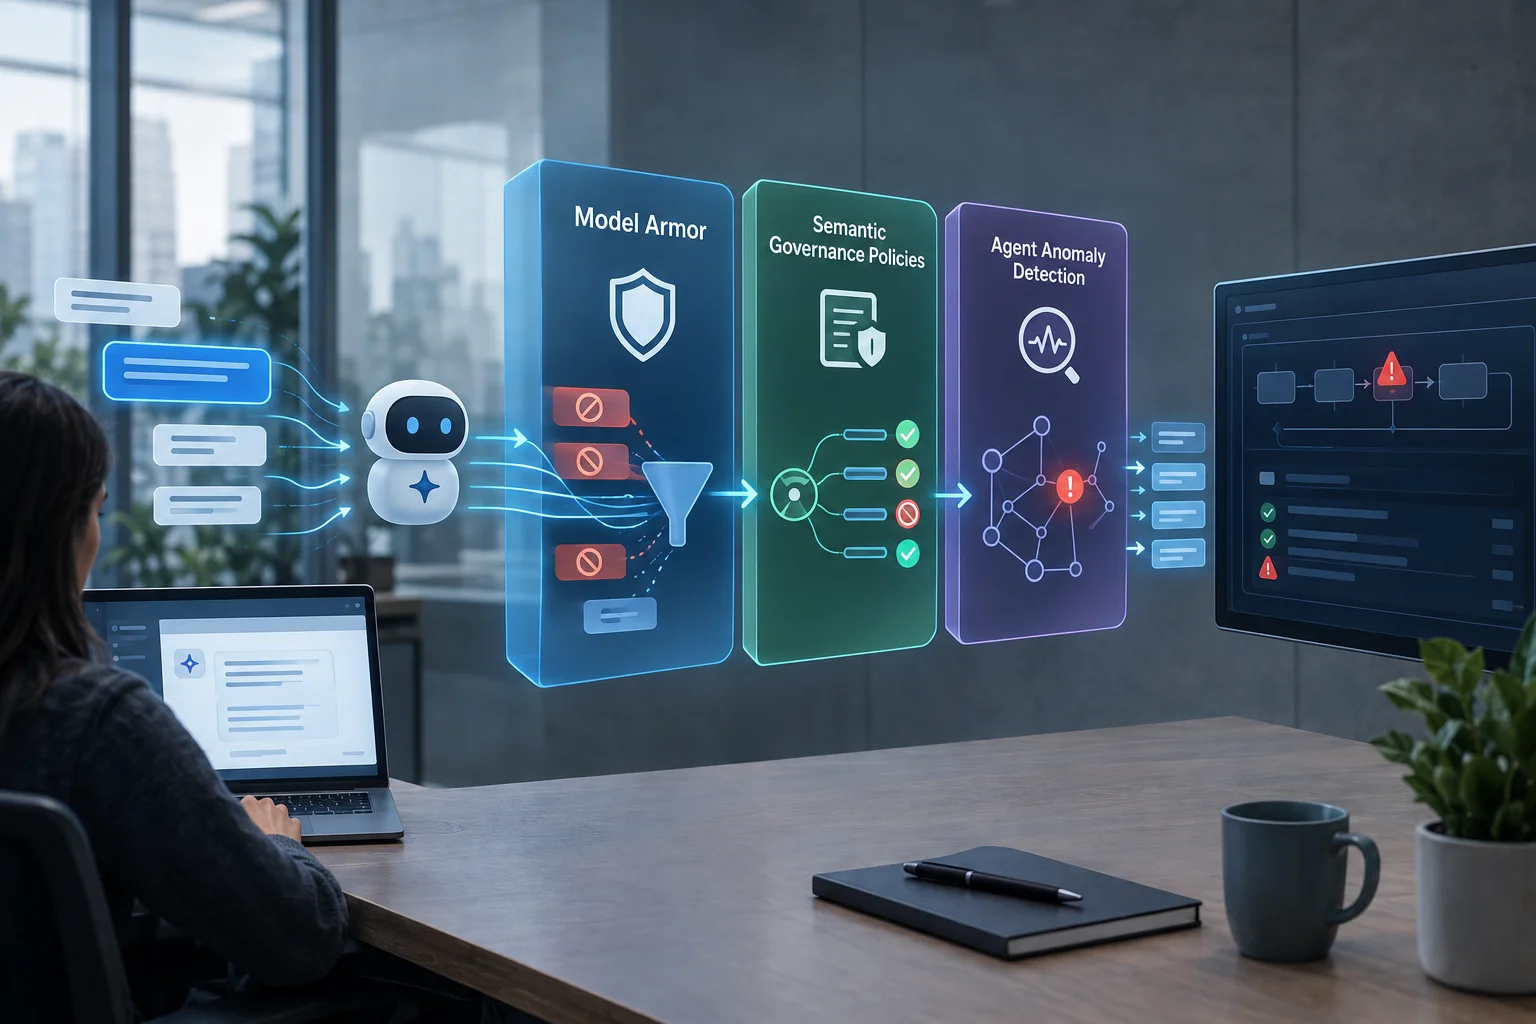
Google v blogu z 15. septembra 2026 predstavil druhý diel série o zero-trust agentoch, tentoraz zameraný na runtime governance v Gemini Enterprise Agent Platform. Materiál opisuje tri vrstvy ochrany – Model Armor, Semantic Governance Policies a Agent Anomaly Detection – a ich úlohu pri filtrovaní promptov, posudzovaní zámeru tool callov a zachytávaní viacťahových útokov. Ide však o dodávateľský technický rozbor a demo, nie o nezávisle overené produkčné výsledky.
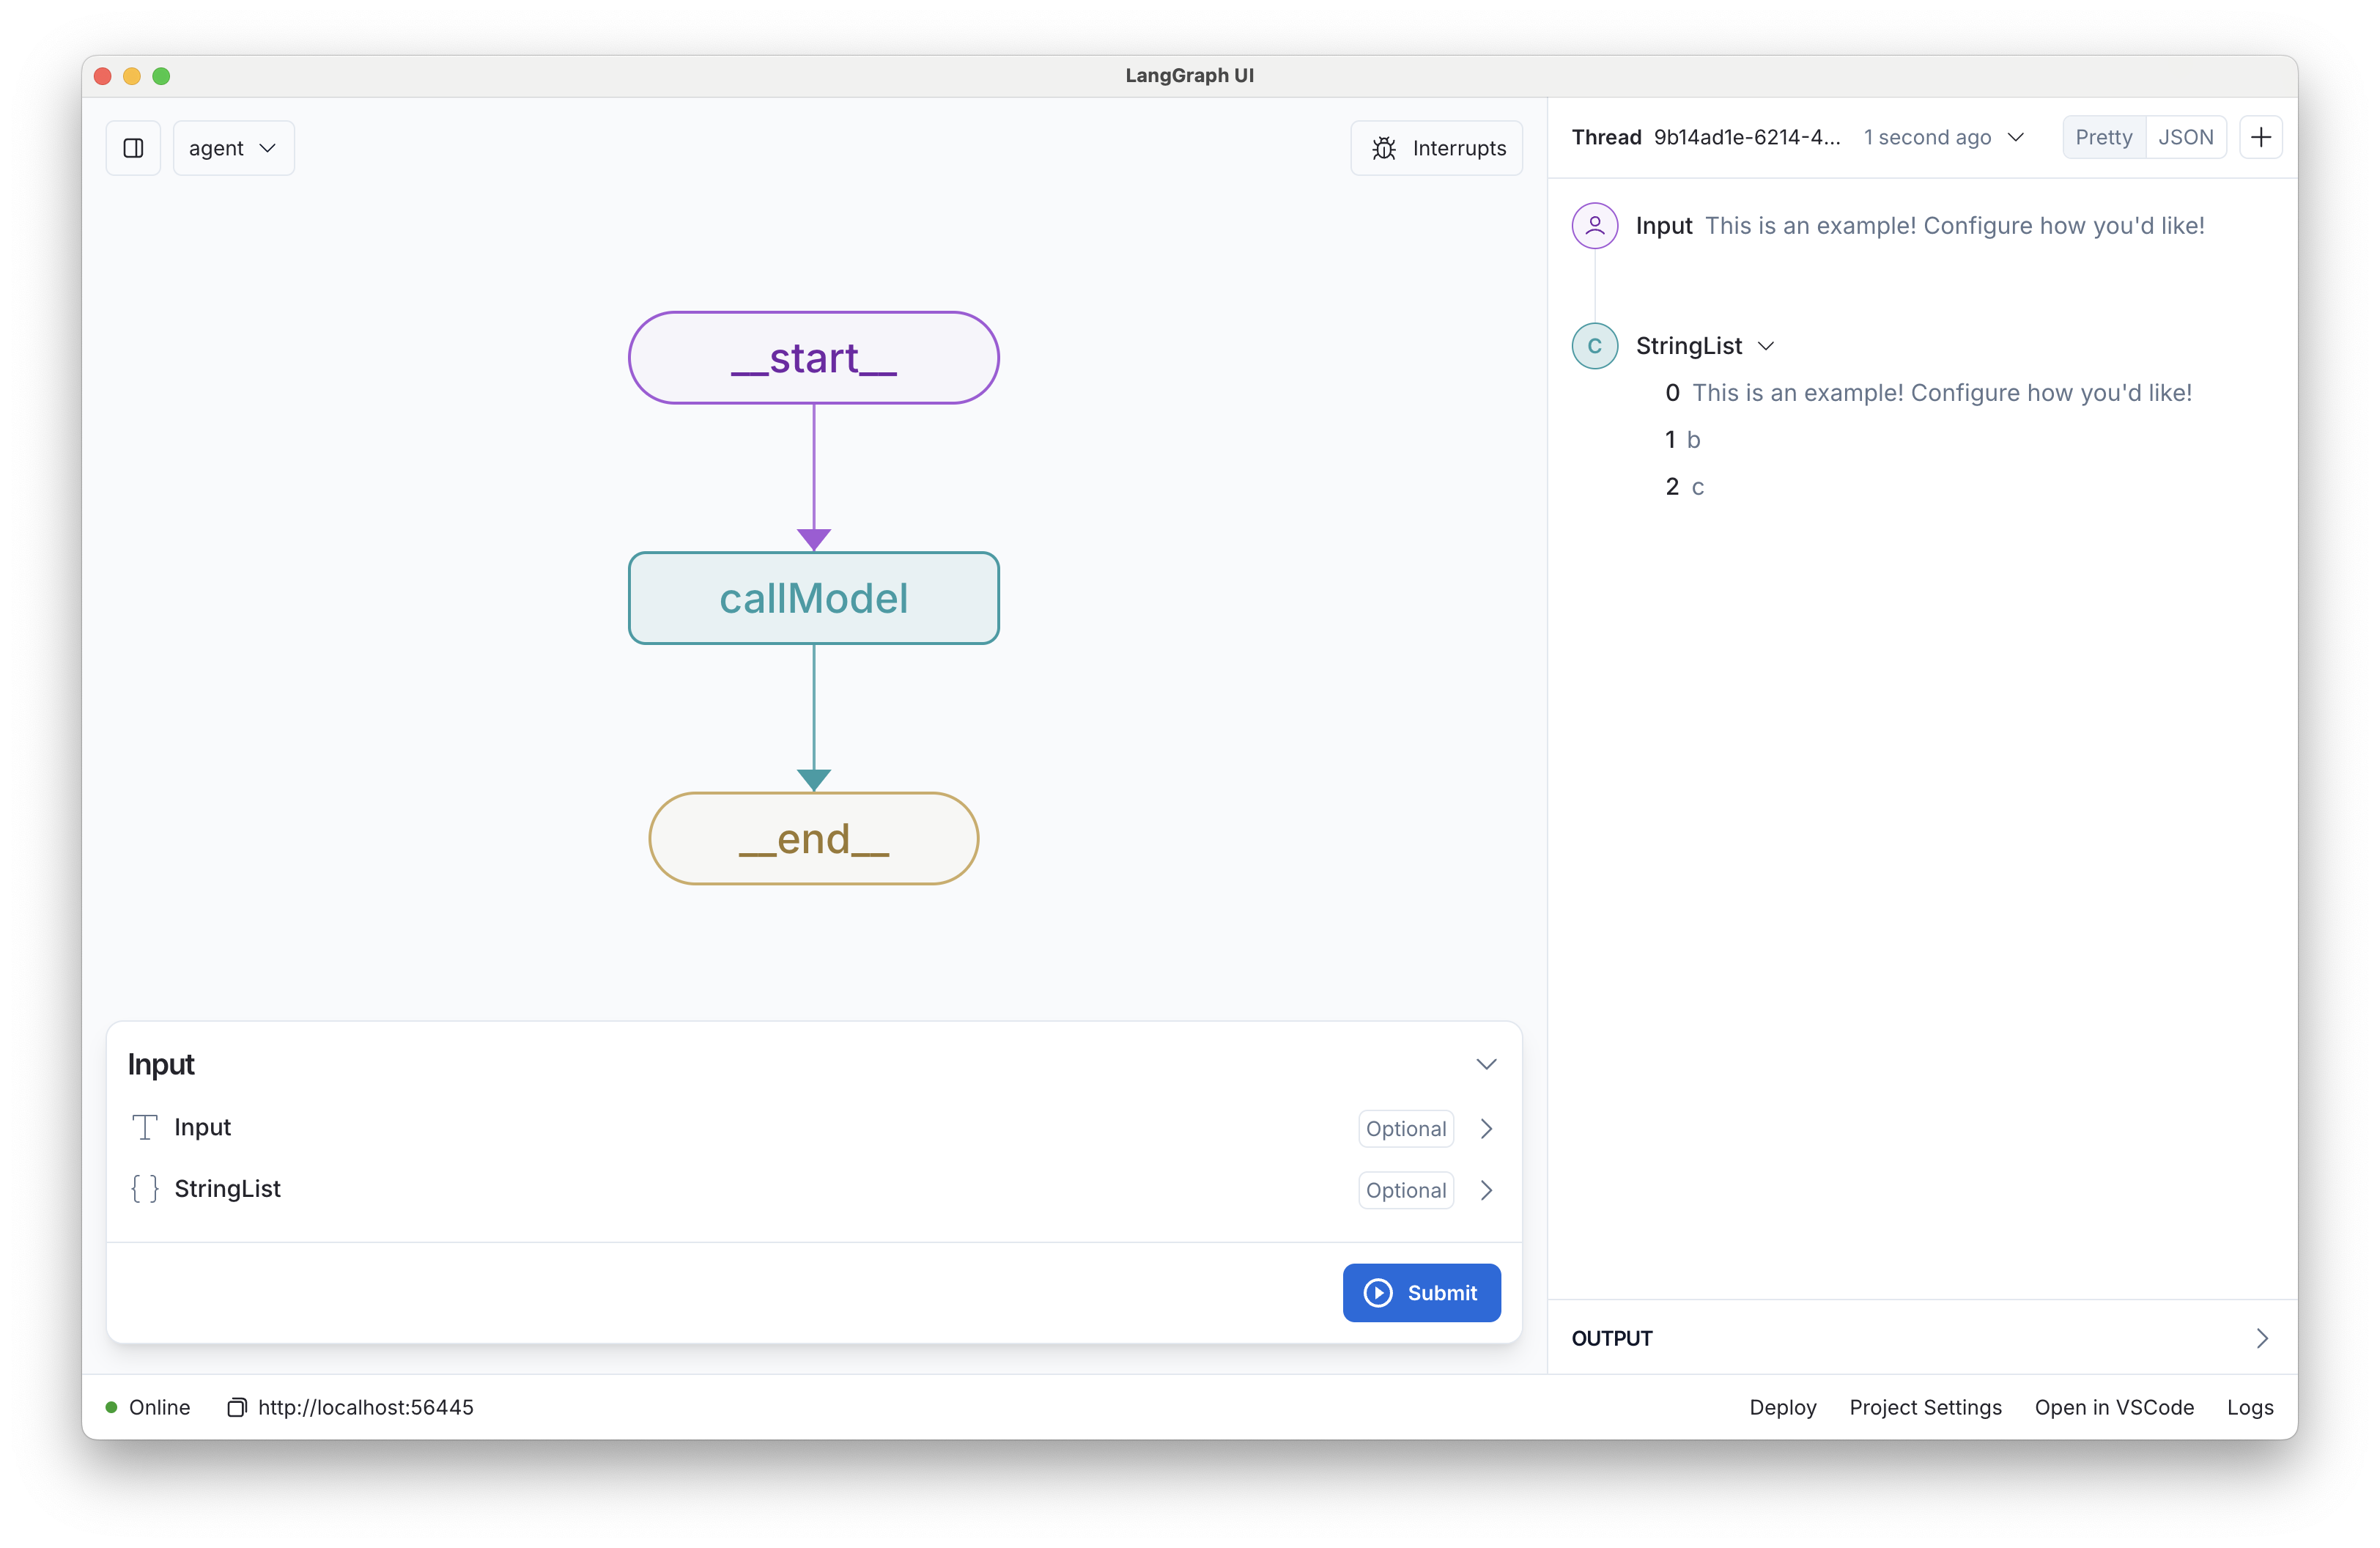
LangGraph vie zastaviť agenta pred akciou. Súhlas musí prežiť aj reštart
Prerušenie workflowu umožňuje človeku schváliť konkrétny krok. Dokumentácia LangGraph rozlišuje stav jedného behu od dlhodobej pamäte a upozorňuje, že po obnovení sa časť kódu vykoná znova.
Muse Spark Open: otvorené váhy veľkého multimodálneho modelu potrebujú veľkú infraštruktúru
Hugging Face rozoberá architektúru modelu Meta aj podporované spúšťanie. Miliónový kontext má výraznú pamäťovú cenu.